密码生成器
生成高强度随机密码,可自定义长度与字符类型。每个字符都由浏览器内置的加密安全随机源生成,全程本地完成,不会上传任何数据。
使用说明
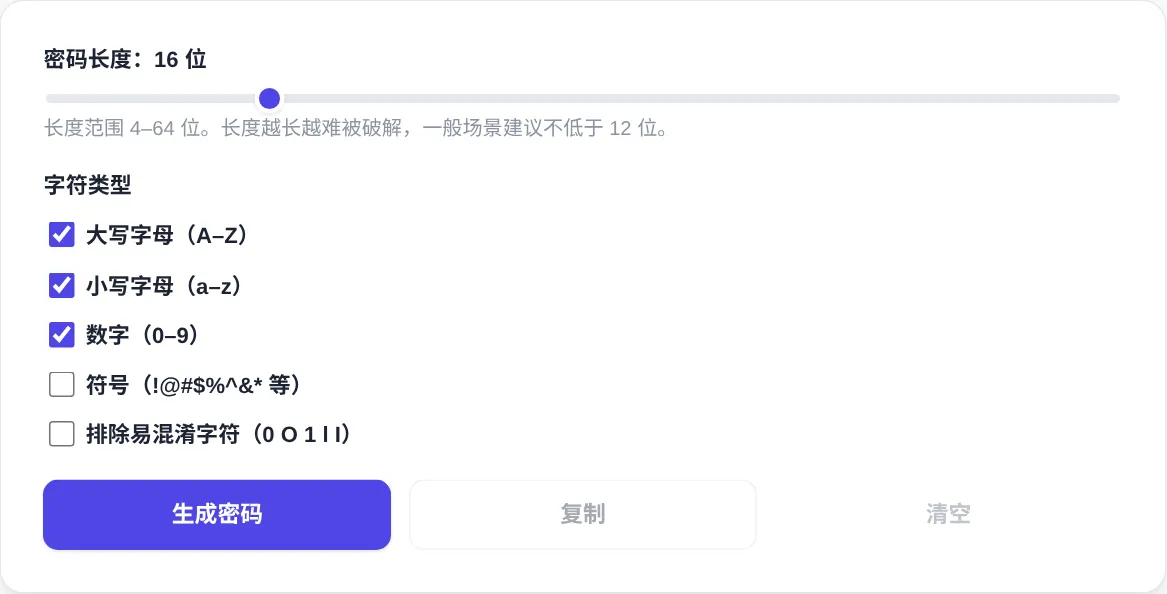
- 拖动「密码长度」滑块调整长度(4–64 位),旁边的数字会实时显示当前值。
- 勾选要使用的字符类型:大写字母、小写字母、数字或符号;如果担心手抄容易看错,可以再勾选「排除易混淆字符」。
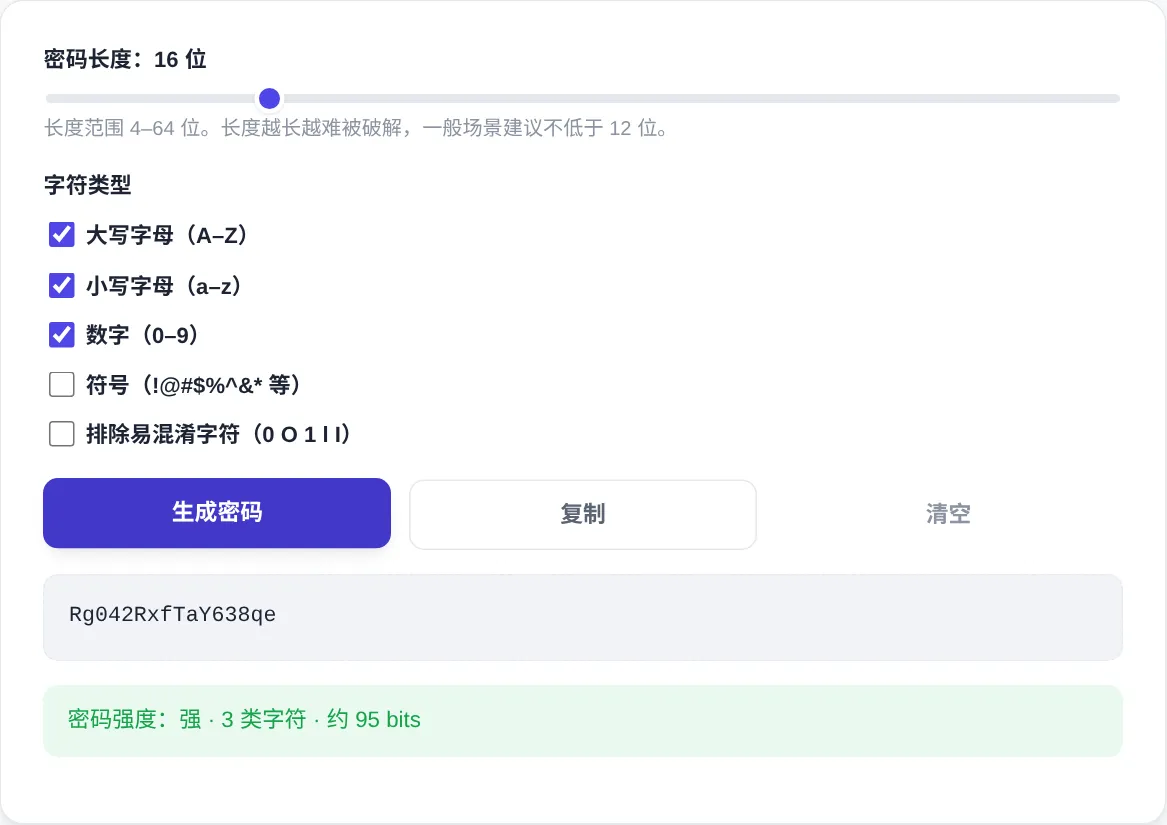
- 点击「生成密码」,页面会立即生成一条随机密码,并给出基于长度与字符种类的强度估算。
- 点击「复制」把密码复制到剪贴板并粘贴到需要的位置;点击「清空」可清除当前结果重新生成。
常见问题
生成的密码真的随机吗?
「排除易混淆字符」有什么用?
多长的密码才够安全?
生成的密码会被记录下来吗?
界面截图
使用步骤
- 拖动滑块设定密码长度
拖动 Password length 滑块在 4 到 64 之间选长度,数值实时显示。日常账户至少十二位,敏感账户建议十六位以上。
- 按需勾选四类字符集
默认包含大小写字母与数字。勾选 Symbols 后加入符号,若目标网站禁用某些符号,只保留前三类即可。
- 勾选排除易混淆的字符
需要手抄或口头转述密码时,勾选 Exclude ambiguous characters。它会剔除零、大写 O、一、小写 L、大写 I 这些字体下难分辨的字符。
- 生成密码并查看强度评估
点击 Generate Password 立即出结果,下方给出基于长度与字符种类的强度评估。强度不足就加长后重新生成。
- 复制密码并妥善保存起来
点 Copy 复制密码粘贴到需要的地方。重要密码存入可靠的密码管理器。页面关闭后结果即消失,不会留存。
工具详细介绍
密码生成器从浏览器内置的加密安全随机源 crypto.getRandomValues() 抽取字符。它不是可预测的普通伪随机数。全部在本地生成,从不上传。密码强度取决于熵:长度每加一位、字符集每扩一类,穷举空间就指数级扩大。16 位混用四类字符已远超暴力破解能力。
适合注册新账户、定期轮换旧密码、为 WiFi 与数据库设置凭据等场景。与自己想出来的密码不同,随机密码不含生日、姓名、键盘走向等可猜测元素,也不会因习惯而重复使用。配合密码管理器统一保存,够强又不必刻意记忆。
原理与背景
熵是衡量密码强度的标尺:每位字符贡献 log2(字符集大小) 比特。纯小写约 4.7 比特,九十四个可打印 ASCII 字符约 6.6 比特。16 位混合密码的搜索空间超过 2 的 100 次方,按每秒一万亿次猜测计算,穷举一遍也要上亿年。增加一位长度带来的收益,比更换更花哨的符号组合更高,长度优先的建议来自这笔账。把密码从十二位加到十六位,比挖空心思替换符号更有效。
普通 Math.random() 是有种子的伪随机数,推算出内部状态就能预言后续输出,不适合生成机密。crypto.getRandomValues() 则接入操作系统的熵池,密码学强度由内核与硬件保证。2008 年 Debian 发行版的一个打包失误削弱了 OpenSSL 的随机源。受影响机器生成的密钥能在数小时内被批量推算,波及大量服务器。挑选生成工具时,先确认随机源的来源,再看长度上限与字符集选项。
典型使用场景
- 注册重要账户时使用
注册银行、邮箱或云服务账户时,当场生成十六位以上混合密码,复制后直接填入并保存进密码管理器。不要复用旧密码或只加个后缀,别给撞库留机会。
- 路由器与数据库凭据
WiFi 密码、数据库口令与网关凭据适合本地生成,字符串不出设备。抄录进内网文档时勾选排除易混淆字符,减少人工转抄的口误,交接时也更容易念对。
- 泄露事件后的轮换
服务传出泄露新闻后,第一时间为共享同一密码的账户生成全新随机串,并启用两步验证。整串替换比只改一个字符有效得多,泄露清单往往比公告更长,别抱侥幸心理。
使用技巧
- 长度比复杂度更关键:12 位纯小写不如 16 位混数字符号难破解。
- 部分表单或老系统会拒绝符号。此时取消 Symbols 重新生成即可。
- 生成结果只存在于当前页面内存,关闭即消失。请当场复制并保存。
注意事项
- 剪贴板不是保险箱
复制后剪贴板内容可能被剪贴板管理器或同机其他应用读到。粘贴完成立即清空剪贴板,或者改用密码管理器的自动填充,别让密码在剪贴板过夜。
- 目标系统拒绝符号
老系统与部分表单对符号做白名单校验,含符号密码会被拒收。先取消符号选项重新生成,不要手工替换其中一两个字符,那会破坏随机性,强度评估也失去意义。
- 强度评估看不到复用
评估只基于长度与字符集计算熵,不知道你是否在多处复用同一密码。复用会让再强的密码也形同虚设,一站一密并用管理器保管才是底线,评估数字仅供参考。